Domain speß.de kaufen?
Wir ziehen mit dem Projekt
speß.de um.
Sind Sie am Kauf der Domain
speß.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain speß.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
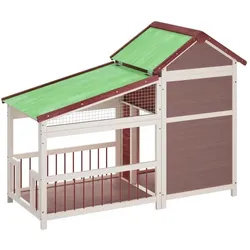
vidaXL Hundehütte (Hundehütte), HundehütteBieten Sie Ihrem Welpen Sicherheit und Komfort mit diesem Hundekennel. Massivholz aus Kiefer ist ein wunderschönes Naturmaterial mit einer geraden Maserung, und die Äste verleihen ihm einen charakteristischen rustikalen Look. Das grüne, wasserabweisende Dach des Aussenschnellzelt sorgt für eine warme, trockene und komfortable Umgebung für Ihre Hunde. Der Kennel verfügt über einen grossen Eingang für einfachen Zugang und gute Luftzirkulation. Dieses grosse Hundehäuschen ist darauf ausgelegt, einen bequemen Ruheplatz und einen sicheren Rückzugsort für Ihre Haustiere zu bieten. Hunde, Katzen, Kaninchen, Hühner und andere kleine Tiere werden dieses perfekte Paradies lieben. Farbe: Mocha, Weiss, Grün Material: Massivholz aus Kiefer, Sperrholz Abmessungen: 143 x 60,5 x 109 cm (L x B x H) Montage erforderlich: Ja.152,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
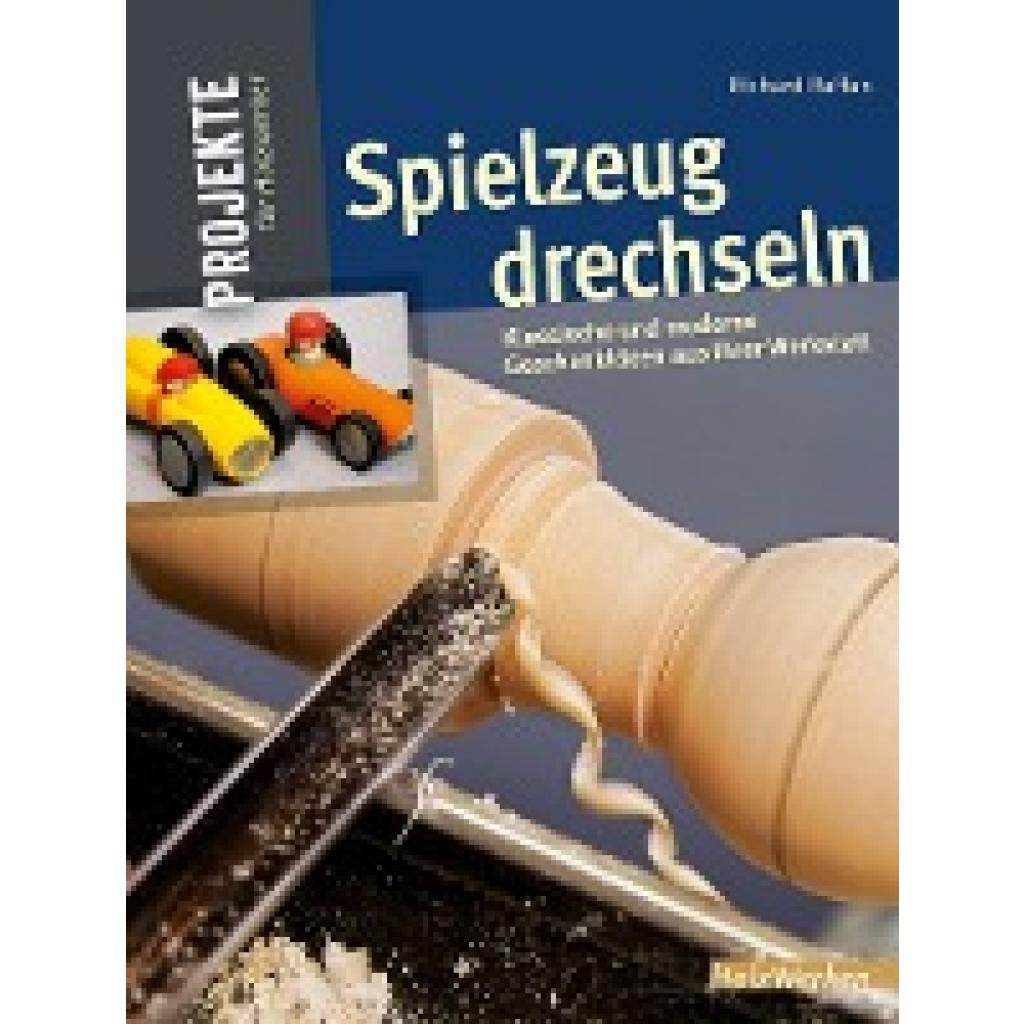
Raffan, Richard: Spielzeug drechselnSpielzeug drechseln , 15 begeisternde Projekte aus Ihrer Werkstatt , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 201507, Produktform: Leinen, Titel der Reihe: HolzWerken##, Autoren: Raffan, Richard, Übersetzung: Kuhlmann, Waltraud, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig bebildert, Keyword: Drechseln; Holzhandwerk; Holzspielzeug; Spielzeug; tradtionelles Handwerk, Fachschema: Holzspielzeug~Spielzeug / Holzspielzeug, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Haus: Wartung und Instandhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vincentz Network GmbH & C, Verlag: Vincentz Network GmbH & C, Verlag: Vincentz Network, Länge: 289, Breite: 222, Höhe: 18, Gewicht: 997, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 283535134,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McBride, James: Der Spielzeug-SammlerDer Spielzeug-Sammler , Erzählungen , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20231025, Produktform: Leinen, Autoren: McBride, James, Übersetzung: Löcher-Lawrence, Werner, Seitenzahl/Blattzahl: 315, Keyword: 2023; barack obama; buch; bücher; die farbe von wasser; erzählungen; national book award; national humanities medal; neuerscheinung; new york times bestsellerautor; roman; romane, Region: Nordamerika (USA und Kanada), Zeitraum: zweite Hälfte 19. Jahrhundert (1850 bis 1899 n. Chr.)~Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Btb, Verlag: Btb, Verlag: btb, Länge: 218, Breite: 143, Höhe: 33, Gewicht: 488, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641241858, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie bringt die Katze Futter, Spielzeug usw. zu mir?
Eine Katze kann Futter oder Spielzeug nicht aktiv zu dir bringen, wie es zum Beispiel ein Hund tun könnte. Katzen sind eher Einzelgänger und haben normalerweise nicht das Bedürfnis, Gegenstände zu transportieren oder zu teilen. Wenn eine Katze jedoch eine starke Bindung zu ihrem Besitzer hat, kann es vorkommen, dass sie gelegentlich kleine Beute oder Spielzeug als Geschenk bringt. **
-
Welche Art von Futter und Spielzeug bevorzugen Haustiere am meisten?
Haustiere bevorzugen hochwertiges Futter, das ihren Nährstoffbedarf deckt und schmackhaft ist. Bei Spielzeugen bevorzugen sie interaktive und abwechslungsreiche Optionen, die ihre natürlichen Instinkte ansprechen und sie geistig und körperlich herausfordern. Die Vorlieben können jedoch je nach Tierart und Individuum variieren. **


Welche Art von Futter und Spielzeug bevorzugen Haustiere, um ihr Wohlbefinden zu fördern?
Haustiere bevorzugen hochwertiges Futter, das ihren Nährstoffbedarf deckt und gesund hält. Sie mögen interaktive Spielzeuge, die ihre natürlichen Instinkte und Fähigkeiten fördern. Abwechslung und Herausforderung sind wichtig, um ihr geistiges und körperliches Wohlbefinden zu unterstützen. **
Wer kennt Großhändler für Tierbedarf?
Es gibt viele Großhändler für Tierbedarf, die sowohl online als auch offline tätig sind. Einige bekannte Großhändler sind beispielsweise Zooplus, Fressnapf, Trixie und Hunter. Diese Unternehmen bieten eine breite Palette an Tierbedarf wie Futter, Spielzeug, Pflegeprodukte und Zubehör an. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
vidaXL Tierbedarf (410 cl), FutternapfDer höhenverstellbare Futternapf von vidaXL ist eine durchdachte Lösung für die Fütterung von Hunden. Mit einer stabilen Edelstahl- und Metallkonstruktion bietet dieser Napf nicht nur Langlebigkeit, sondern auch eine hygienische Futterfläche. Der integrierte Höhenverstellmechanismus ermöglicht eine Anpassung der Höhe zwischen 6 und 48 cm, was besonders vorteilhaft für das Wachstum von Hunden unterschiedlicher Rassen ist. Jede Schüssel ist sicher fixiert, um Verschüttungen zu vermeiden, was die Fütterung sowohl für das Tier als auch für die Halterin oder den Halter erleichtert. Im Lieferumfang ist zudem ein 15 kg Sack hochwertiges Hundefutter enthalten, das eine ausgewogene Ernährung unterstützt. Die Schüsseln sind leicht abnehmbar, was eine einfache Reinigung und Pflege gewährleistet, um die Gesundheit des Haustiers zu fördern. - Höhenverstellbar von 6 bis 48 cm für verschiedene Rassen - Robuste Edelstahlkonstruktion für Langlebigkeit und Hygiene - Gesichertes Schüsselsystem verhindert Verschüttungen - Inklusive 15 kg hochwertigem Hundefutter für ausgewogene Ernährung - Einfache Reinigung durch abnehmbare Schüsseln.75,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
vidaXL Hundehütte (Hundehütte), HundehütteBieten Sie Ihrem Welpen Sicherheit und Komfort mit diesem Hundekennel. Massivholz aus Kiefer ist ein wunderschönes Naturmaterial mit einer geraden Maserung, und die Äste verleihen ihm einen charakteristischen rustikalen Look. Das grüne, wasserabweisende Dach des Aussenschnellzelt sorgt für eine warme, trockene und komfortable Umgebung für Ihre Hunde. Der Kennel verfügt über einen grossen Eingang für einfachen Zugang und gute Luftzirkulation. Dieses grosse Hundehäuschen ist darauf ausgelegt, einen bequemen Ruheplatz und einen sicheren Rückzugsort für Ihre Haustiere zu bieten. Hunde, Katzen, Kaninchen, Hühner und andere kleine Tiere werden dieses perfekte Paradies lieben. Farbe: Mocha, Weiss, Grün Material: Massivholz aus Kiefer, Sperrholz Abmessungen: 143 x 60,5 x 109 cm (L x B x H) Montage erforderlich: Ja.152,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Raffan, Richard: Spielzeug drechselnSpielzeug drechseln , 15 begeisternde Projekte aus Ihrer Werkstatt , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 201507, Produktform: Leinen, Titel der Reihe: HolzWerken##, Autoren: Raffan, Richard, Übersetzung: Kuhlmann, Waltraud, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig bebildert, Keyword: Drechseln; Holzhandwerk; Holzspielzeug; Spielzeug; tradtionelles Handwerk, Fachschema: Holzspielzeug~Spielzeug / Holzspielzeug, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Haus: Wartung und Instandhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vincentz Network GmbH & C, Verlag: Vincentz Network GmbH & C, Verlag: Vincentz Network, Länge: 289, Breite: 222, Höhe: 18, Gewicht: 997, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 283535134,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
McBride, James: Der Spielzeug-SammlerDer Spielzeug-Sammler , Erzählungen , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20231025, Produktform: Leinen, Autoren: McBride, James, Übersetzung: Löcher-Lawrence, Werner, Seitenzahl/Blattzahl: 315, Keyword: 2023; barack obama; buch; bücher; die farbe von wasser; erzählungen; national book award; national humanities medal; neuerscheinung; new york times bestsellerautor; roman; romane, Region: Nordamerika (USA und Kanada), Zeitraum: zweite Hälfte 19. Jahrhundert (1850 bis 1899 n. Chr.)~Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Btb, Verlag: Btb, Verlag: btb, Länge: 218, Breite: 143, Höhe: 33, Gewicht: 488, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641241858, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie bringt die Katze Futter, Spielzeug usw. zu mir?
Eine Katze kann Futter oder Spielzeug nicht aktiv zu dir bringen, wie es zum Beispiel ein Hund tun könnte. Katzen sind eher Einzelgänger und haben normalerweise nicht das Bedürfnis, Gegenstände zu transportieren oder zu teilen. Wenn eine Katze jedoch eine starke Bindung zu ihrem Besitzer hat, kann es vorkommen, dass sie gelegentlich kleine Beute oder Spielzeug als Geschenk bringt. **
-
Welche Art von Futter und Spielzeug bevorzugen Haustiere am meisten?
Haustiere bevorzugen hochwertiges Futter, das ihren Nährstoffbedarf deckt und schmackhaft ist. Bei Spielzeugen bevorzugen sie interaktive und abwechslungsreiche Optionen, die ihre natürlichen Instinkte ansprechen und sie geistig und körperlich herausfordern. Die Vorlieben können jedoch je nach Tierart und Individuum variieren. **
-
Welche Art von Futter und Spielzeug bevorzugen Haustiere, um ihr Wohlbefinden zu fördern?
Haustiere bevorzugen hochwertiges Futter, das ihren Nährstoffbedarf deckt und gesund hält. Sie mögen interaktive Spielzeuge, die ihre natürlichen Instinkte und Fähigkeiten fördern. Abwechslung und Herausforderung sind wichtig, um ihr geistiges und körperliches Wohlbefinden zu unterstützen. **
-
Wer kennt Großhändler für Tierbedarf?
Es gibt viele Großhändler für Tierbedarf, die sowohl online als auch offline tätig sind. Einige bekannte Großhändler sind beispielsweise Zooplus, Fressnapf, Trixie und Hunter. Diese Unternehmen bieten eine breite Palette an Tierbedarf wie Futter, Spielzeug, Pflegeprodukte und Zubehör an. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.